平成30年度春期 ITパスポート 問100 解説
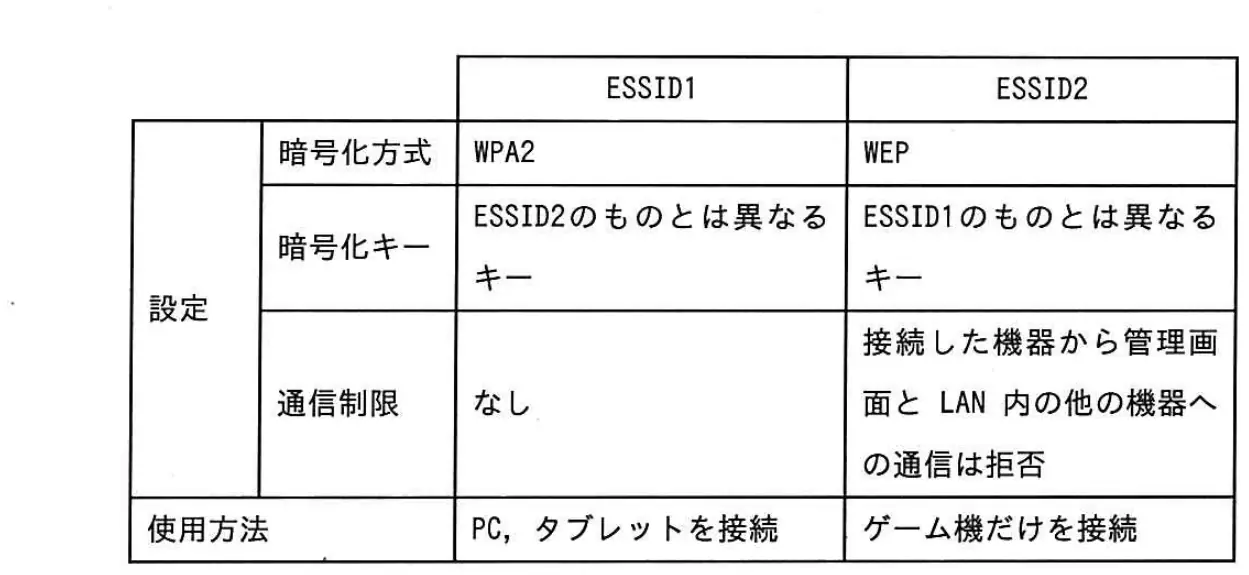
仮想的に二つのESSIDをもつ無線LANアクセスポイントを使用して,PC,タブレット,ゲーム機などの機器をインターネットに接続している。それぞれのESSIDを次の設定で使用する場合,WEPの暗号化方式の脆弱性によって,外部から無線LANに不正アクセスされたときに発生しやすい被害はどれか。
- アESSID1に設定した暗号化キーが漏えいする。
- イPCからインターネットへの通信内容が漏えいする。
- ウインターネット接続回線を不正利用される。
- エタブレットに不正アクセスされる。
答えを見る
正解 ウインターネット接続回線を不正利用される。
要点WEPは解読されやすく回線の不正利用につながる
解説
WEPは暗号化キーが短時間で解読されやすい方式です。ESSID2のキーが破られると、攻撃者はESSID2に接続できますが、管理画面とLAN内の他機器への通信は拒否されるため、できるのはインターネットへの接続だけです。よってインターネット接続回線を不正利用されるウが発生しやすい被害です。
- ア:ESSID1はWPA2で、ESSID2とは異なるキーなので漏えいしにくく誤り。
- イ:PCはWPA2のESSID1に接続しているので、通信内容は漏えいしにくく誤り。
- エ:ESSID2からLAN内の他の機器への通信は拒否されるので誤り。