平成22年度秋期 ITパスポート 問96 解説
中問B(問93〜96)
施設の入室管理に関する次の記述を読んで,問93~96に答えよ。
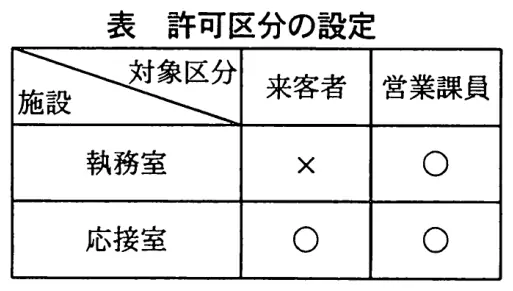
S社のT営業所では,IDカードによる入室管理システムを導入することになった。T営業所の施設の種類と管理対象者の区分(以下,対象区分という)を表のように分類し,入室許可の有無の区分(以下,許可区分という)の設定を行う。ここで,表は施設に対して入室を許可する対象区分を“○”,入室を許可しない対象区分を“×”で示す。
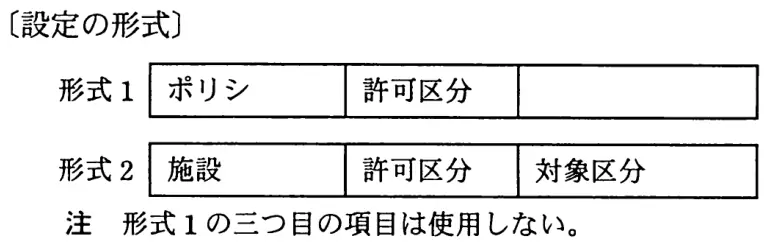
施設と対象区分に対する許可区分の設定は,入室管理システムの管理用PCから,次の設定の形式のとおりに入力する。
(1) 設定は,形式1を1行目に記述し,形式2を2行目以降に必要な行数だけ記述する。
(2) 許可区分には,入室を許可する場合は“ACCEPT”,入室を許可しない場合は“DENY”を記述する。
(3) 形式1は,ポリシを記述するための形式であり,最初の項目には“ポリシ”と記述する。ポリシの記述とは,2行目以降に記述する行のいずれにも該当しない施設と対象区分の組合せに対して,適用する許可区分を指定するものである。
(4) 形式2には,施設と対象区分の組合せとそれに対する許可区分を記述する。施設に対して許可区分が同じ対象区分については,コンマで区切って複数記述できる。
(5) 入室が許可されるかどうかは,2行目以降で記述した行の順に評価される。指定した施設と対象区分の組合せの行が見つかれば,その行の許可区分を適用し,それ以降の行の評価は行わない。
新たに施設や対象区分を追加する際に,形式2による設定に漏れがあった場合,防犯の観点に立ったときの形式1によるポリシの許可区分の設定方法として,適切なものはどれか。
- ア設定に漏れがあった場合,入室できないようにACCEPTに設定する。
- イ設定に漏れがあった場合,入室できないようにDENYに設定する。
- ウ設定に漏れがあった場合でも入室できるようにACCEPTに設定する。
- エ設定に漏れがあった場合でも入室できるようにDENYに設定する。
答えを見る
正解 イ設定に漏れがあった場合,入室できないようにDENYに設定する。
要点設定漏れに備え,ポリシは入室を拒否するDENYにする
解説
形式2の設定に漏れがあると,その組合せにはポリシの許可区分が適用されます。防犯の観点では,漏れがあっても入室できないように,ポリシをDENYにしておくのが安全です(デフォルト拒否)。
ア:ACCEPTにすると漏れがあった組合せは入室できてしまうので,「入室できないように」とは矛盾し誤り。
ウ:設定漏れで入室できてしまうのは防犯上好ましくないので誤り。
エ:DENYでは入室できなくなるので,「入室できるように」とは矛盾し誤り。